
Download OneShar.es – Kostenloses, sicheres Einmal‑Nachrichten‑Verschlüsselungs‑Tool
Übersicht
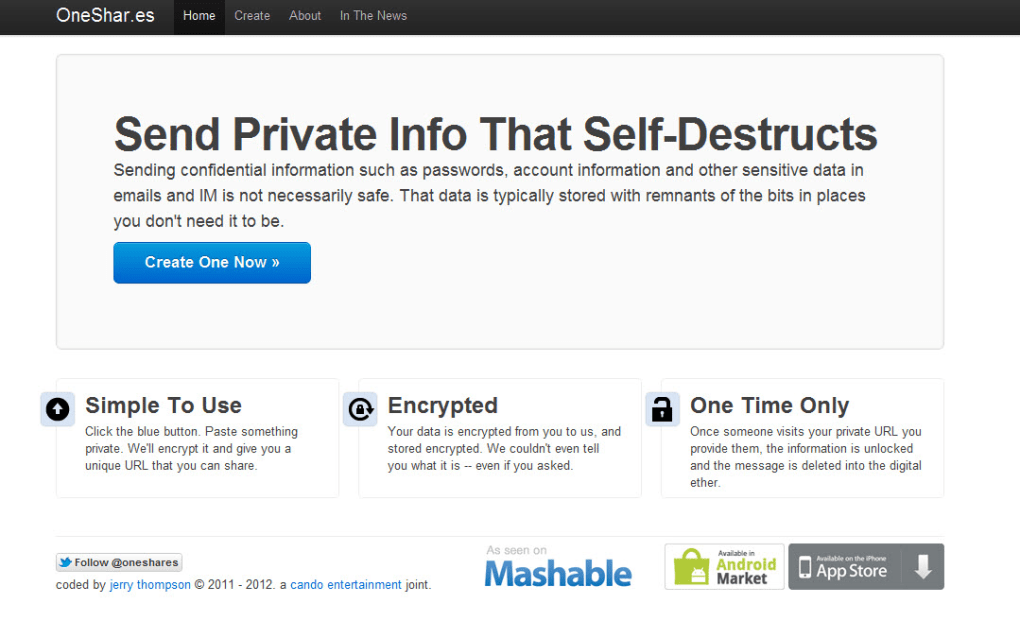
OneShar.es ist ein leichtgewichtiges, webbasiertes Verschlüsselungs‑Service, das für alle entwickelt wurde, die vertrauliche Daten teilen müssen, ohne das Risiko einer langfristigen Speicherung oder Abfangens. Die Plattform eliminiert die Notwendigkeit von Registrierung, Passwörtern oder Drittanbieter‑Apps und ermöglicht es den Nutzern, eine kurze Nachricht – bis zu 1 000 Zeichen – in eine klare Oberfläche einzugeben und sofort einen selbstzerstörenden Link zu erzeugen. Dieser Link kann per E‑Mail, Chat oder einem anderen Kommunikationskanal gesendet werden. Sobald der Empfänger den Link anklickt, wird die Nachricht ein einziges Mal angezeigt und verschwindet dann für immer, sodass Passwörter, Lizenzschlüssel oder persönliche Kennungen nie auf einem Server verbleiben.
Sicherheit steht bei OneShar.es im Mittelpunkt. Der Dienst verwendet Ende‑zu‑Ende‑Verschlüsselung, das heißt, der Klartext wird niemals ungeschützt über das Internet übertragen. Der Verschlüsselungsschlüssel wird aus einem zufälligen Token abgeleitet, das in der URL eingebettet ist, und der Server speichert nur den Ciphertext. Wenn der Link aufgerufen wird, entschlüsselt das clientseitige Skript die Daten lokal, zeigt sie dem Nutzer an und löscht anschließend den Ciphertext aus dem Speicher und vom Server. Wird der Link ein zweites Mal geöffnet, gibt der Server eine „Nachricht nicht gefunden“-Antwort zurück, wodurch garantiert wird, dass ein einzelnes Lesen die maximale Exposition darstellt.
Da das Tool vollständig im Browser läuft, funktioniert es auf jedem modernen Betriebssystem – Windows, macOS, Linux, Android oder iOS – ohne zusätzliche Softwareinstallationen. Das macht OneShar.es zu einem perfekten Begleiter für Remote‑Teams, Support‑Techniker oder Alltagsnutzer, die ein einmalig zu verwendendes Zugangsdaten‑Element schnell und sicher übertragen müssen. Die kostenlose Natur und die reibungslose Anmeldung haben es zu einer beliebten Alternative zu herkömmlichen E‑Mails oder SMS gemacht, die oft keine integrierten Ablauf‑ oder Verschlüsselungsfunktionen besitzen.
Kernfunktionen
- Ein‑Klick‑Selbstzerstörende Links – Jeder erzeugte URL funktioniert nur einmal; nach der ersten Ansicht wird die Nachricht dauerhaft gelöscht.
- Ende‑zu‑Ende‑Browser‑Verschlüsselung – Alle Verschlüsselungs‑ und Entschlüsselungsprozesse finden clientseitig statt, sodass Klartext nicht in den Server‑Logs erscheint.
- Keine Registrierung erforderlich – Nutzer können sofort sichere Nachrichten senden, ohne ein Konto zu erstellen oder ein Passwort zu merken.
- Zeichenlimit von 1 000 – Ausreichend für Passwörter, API‑Schlüssel, kurze Notizen oder Verifizierungscodes, während die Datenmenge leicht bleibt.
- Unterstützung für Kopieren in die Zwischenablage – Erzeugte Links können mit einem einzigen Button in die Zwischenablage kopiert werden, wodurch Kopier‑Fehler reduziert werden.
- Plattformübergreifende Kompatibilität – Funktioniert auf jedem Gerät mit modernem Web‑Browser, sowohl Desktop‑ als auch Mobil‑Betriebssysteme.
- Open‑Source‑Transparenz – Der Verschlüsselungs‑Algorithmus und der Client‑Code sind öffentlich verfügbar, sodass Sicherheitsforscher die Implementierung prüfen können.
- Automatisches Verfallen bei Aktualisierung – Wenn der Empfänger die Seite vor dem Lesen aktualisiert, geht die Nachricht verloren, was vorsichtiges Handling fördert.
- Kostenlos – Keine versteckten Gebühren, Abonnement‑Stufen oder Werbung; der Service wird vollständig durch freiwillige Spenden finanziert.
- Einfache Benutzeroberfläche – Eine klare, ablenkungsfreie Oberfläche, die sich auf die Nachrichteneingabe und Link‑Erzeugung konzentriert.
Diese Funktionen kombinieren sich zu einem sicheren, benutzerfreundlichen Erlebnis, das die häufigsten Schmerzpunkte beim Teilen sensibler Informationen online adressiert. Die selbstzerstörende Natur der Links mindert das Risiko unbeabsichtigter Offenlegung, während die clientseitige Verschlüsselung sicherstellt, dass selbst bei einem Server‑Komprimiss der Angreifer den Klartext nicht abrufen kann. Zusätzlich eliminiert das Fehlen einer Registrierung den Aufwand, weitere Zugangsdaten zu verwalten, was häufig eine Quelle für Phishing‑Angriffe ist. Für Organisationen, die Einmal‑Passwörter (OTPs) oder temporäre API‑Tokens austauschen müssen, bietet OneShar.es eine konforme, audit‑bereite Lösung, die mit vielen Datenschutz‑Vorschriften im Einklang steht.
Installation & Nutzungshinweise
Da OneShar.es ein rein webbasiertes Service ist, gibt es keinen traditionellen Installationsprozess. Die nachfolgenden Schritte führen Sie durch das Erstellen und Nutzen einer sicheren Nachricht, egal ob Sie einen Windows‑PC, einen Mac, ein Android‑Telefon oder ein iOS‑Tablet verwenden.
Erstellen einer sicheren Nachricht
- Öffnen Sie Ihren bevorzugten Browser (Chrome, Firefox, Edge, Safari oder einen anderen modernen mobilen Browser).
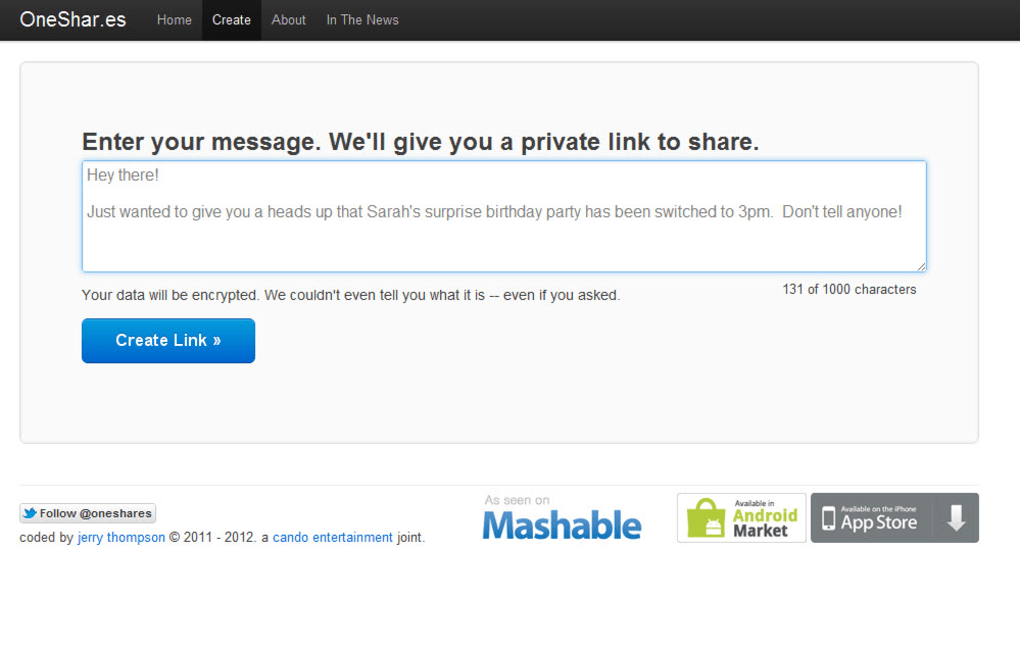
- Gehen Sie zu https://oneShar.es. Die Startseite zeigt ein einziges Textfeld.
- Geben Sie Ihre vertraulichen Informationen – z. B. ein Passwort, einen Lizenzschlüssel oder eine private URL – in das Feld ein. Beachten Sie das Limit von 1 000 Zeichen.
- Klicken Sie den Button „Sicheren Link erzeugen“. Die Plattform verschlüsselt die Nachricht lokal und zeigt eine eindeutige URL an.
- Drücken Sie den Button „In die Zwischenablage kopieren“, um den Link zu kopieren, oder markieren und kopieren Sie ihn manuell.
- Fügen Sie den Link in eine E‑Mail, Sofortnachricht oder einen anderen vertrauenswürdigen Kommunikationskanal ein. Informieren Sie den Empfänger, dass der Link einmalig ist und sofort geöffnet werden muss.
Empfangen und Lesen der Nachricht
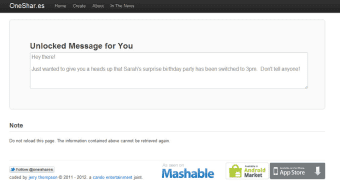
- Wenn der Empfänger den Link anklickt, lädt die Seite einen kurzen Hinweis „Entschlüsseln…“, während das clientseitige Skript den Ciphertext verarbeitet.
- Nach der Entschlüsselung erscheint die vertrauliche Nachricht auf dem Bildschirm. Der Nutzer sollte die Information an einem sicheren Ort (Passwort‑Manager, verschlüsselte Notiz usw.) speichern, bevor er die Seite verlässt.
- Sobald die Seite geschlossen oder aktualisiert wird, wird die Nachricht unwiderruflich vom Server entfernt. Ein erneuter Aufruf des Links führt zu einer „Nachricht nicht gefunden“-Fehlermeldung.
Für optimale Sicherheit sollten Empfänger den Link auf einem vertrauenswürdigen Gerät öffnen und vermeiden, den Link in öffentlichen oder geteilten Browsern zu kopieren. Wird ein Link versehentlich vom Absender angeklickt, wird die Nachricht verbraucht und ein neuer Link muss erzeugt werden. Dieses „Ein‑Lese‑“‑Modell, obwohl streng, eliminiert die Möglichkeit einer Nachrichtenabfangung nach der ersten Ansicht.
Fortgeschrittene Nutzer können OneShar.es auch in Automatisierungsskripte einbinden, indem sie die öffentliche API (falls verfügbar) nutzen, um Links programmgesteuert zu erzeugen, doch die Kern‑Weboberfläche bleibt die einfachste und zuverlässigste Methode für den täglichen Gebrauch.
Kompatibilität, Vor‑ und Nachteile
OneShar.es läuft auf jedem Betriebssystem, das einen modernen Web‑Browser unterstützt, einschließlich Windows 10/11, macOS Ventura, Linux‑Distributionen, Android 12+ und iOS 16+. Da die Verschlüsselung in JavaScript erfolgt, sind keine zusätzlichen Plugins oder Erweiterungen nötig, und der Service funktioniert gleichermaßen auf Desktop‑ und Mobilgeräten.
Vorteile
- Null‑Installation, sofort von jedem Browser aus zugänglich.
- Ende‑zu‑Ende‑Verschlüsselung garantiert, dass nur der beabsichtigte Empfänger den Klartext sehen kann.
- Selbstzerstörender Link eliminiert das Risiko von zurückbleibenden sensiblen Daten.
- Keine Kontoerstellung, reduziert Angriffsfläche und Nutzer‑Friktion.
- Kostenlos ohne versteckte Kosten oder Werbung.
- Open‑Source‑Code fördert Transparenz und Vertrauen der Community.
Nachteile
- Nachrichtenlänge auf 1 000 Zeichen begrenzt, was für große Dokumente unzureichend sein kann.
- Einmal‑Nutzungs‑Charakter bedeutet, dass der Absender sicher sein muss, dass der Empfänger den Link zeitnah öffnet.
- Wird das Gerät des Empfängers kompromittiert, könnte die entschlüsselte Nachricht lokal offengelegt werden.
- Kein integrierter Passwort‑Manager oder Speicher für zukünftige Referenz; Nutzer müssen die Daten anderweitig sichern.
- Abhängigkeit von Internet‑Konnektivität; Offline‑Nutzung ist nicht möglich.
Gesamtbewertung: 4.5 / 5
OneShar.es glänzt als einfache, sichere Lösung für das einmalige Teilen von Geheimnissen. Der rein browserbasierte Ansatz macht es universell kompatibel, während das selbstzerstörende Link‑Modell beiden, Gelegenheits‑ und Profi‑Nutzern, Ruhe gibt. Die Hauptnachteile – Zeichenlimit und Einmal‑Nutzungs‑Beschränkung – sind verständliche Kompromisse für das hohe Sicherheitsniveau. Für alle, die schnell und kostenlos Passwörter oder Schlüssel senden wollen, ohne dass Aufzeichnungen verbleiben, ist OneShar.es eine ausgezeichnete Wahl.
Häufig gestellte Fragen
Ist OneShar.es wirklich kostenlos, oder gibt es versteckte Gebühren?
OneShar.es ist völlig kostenlos nutzbar. Es gibt keine Abonnement‑Stufen, Premium‑Konten oder versteckte Werbung. Der Service wird durch freiwillige Spenden finanziert, und alle Kernfunktionen – einschließlich Verschlüsselung, Link‑Erzeugung und Selbstzerstörung – stehen jedem Nutzer ohne Kosten zur Verfügung.
Wie funktioniert die Verschlüsselung und kann ich ihr vertrauen?
Die Verschlüsselung wird vollständig im Browser des Nutzers mit dem AES‑256‑GCM‑Algorithmus durchgeführt. Der Schlüssel wird aus einem zufälligen Token abgeleitet, das in der erzeugten URL eingebettet ist, sodass der Server weder den Schlüssel noch den Klartext sieht. Da der Quellcode Open‑Source ist, können Sicherheitsforscher die Implementierung prüfen, was ein zusätzliches Vertrauens‑Level schafft.
Was passiert, wenn ich versehentlich meinen eigenen Link anklicke?
Der Link ist für eine einmalige Nutzung ausgelegt. Wenn Sie ihn vor dem vorgesehenen Empfänger anklicken, wird die Nachricht Ihnen angezeigt und anschließend sofort zerstört. Sie müssen einen neuen Link für den Empfänger erzeugen, was das „Ein‑Lese‑“‑Sicherheitsmodell verstärkt.
Kann ich OneShar.es auf einem mobilen Gerät verwenden?
Ja. Der Service funktioniert in jedem modernen mobilen Browser (Chrome, Safari, Firefox, Edge). Die Oberfläche passt sich automatisch kleineren Bildschirmen an, und der „In die Zwischenablage kopieren“-Button erleichtert das Teilen des erzeugten Links über Messaging‑Apps oder E‑Mail.
Gibt es eine Möglichkeit, eine Nachricht nach dem Lesen wiederherzustellen?
Nein. Sobald der Link aufgerufen wurde, löscht der Server die verschlüsselte Nutzlast, und der Client entfernt die entschlüsselten Daten aus dem Speicher. Dieser irreversible Vorgang ist das Kern‑Sicherheitsmerkmal von OneShar.es und stellt sicher, dass nach der einzigen Ansicht keine Kopie der Nachricht wiederhergestellt werden kann.
Fazit & Handlungsaufruf
OneShar.es bietet eine nahtlose, kostenlose und hochsichere Methode zum Übertragen von Einmal‑Geheimnissen über das Internet. Das rein browserbasierte Design eliminiert die Notwendigkeit von Installationen, während Ende‑zu‑Ende‑Verschlüsselung und einmalige Links Ihre Daten vor Abfangen und versehentlicher Offenlegung schützen. Egal, ob Sie ein Entwickler sind, der einen API‑Schlüssel teilt, ein Support‑Techniker, der ein temporäres Passwort sendet, oder einfach ein Freund, der eine vertrauliche Notiz weitergeben muss – OneShar.es liefert eine vertrauenswürdige Lösung, die die Privatsphäre respektiert.
Bereit, die Ruhe zu erleben, die wirklich selbstzerstörende Nachrichten bieten? Besuchen Sie OneShar.es jetzt und erzeugen Sie sofort Ihren ersten sicheren Link – kein Konto, keine Kosten, nur sichere Kommunikation.